Yakit配置指南
本篇是在培训宣讲之后,根据小登们的提问汇总而成的指南,适合新手使用~
打开 yakit , 启动MITM交互式劫持,选择免配置启动或者劫持启动。
免配置启动
- 如果你有chrome浏览器,直接使用即可
- 如果你没有chrome浏览器,可以根据下图把浏览器地址改成自己的浏览器
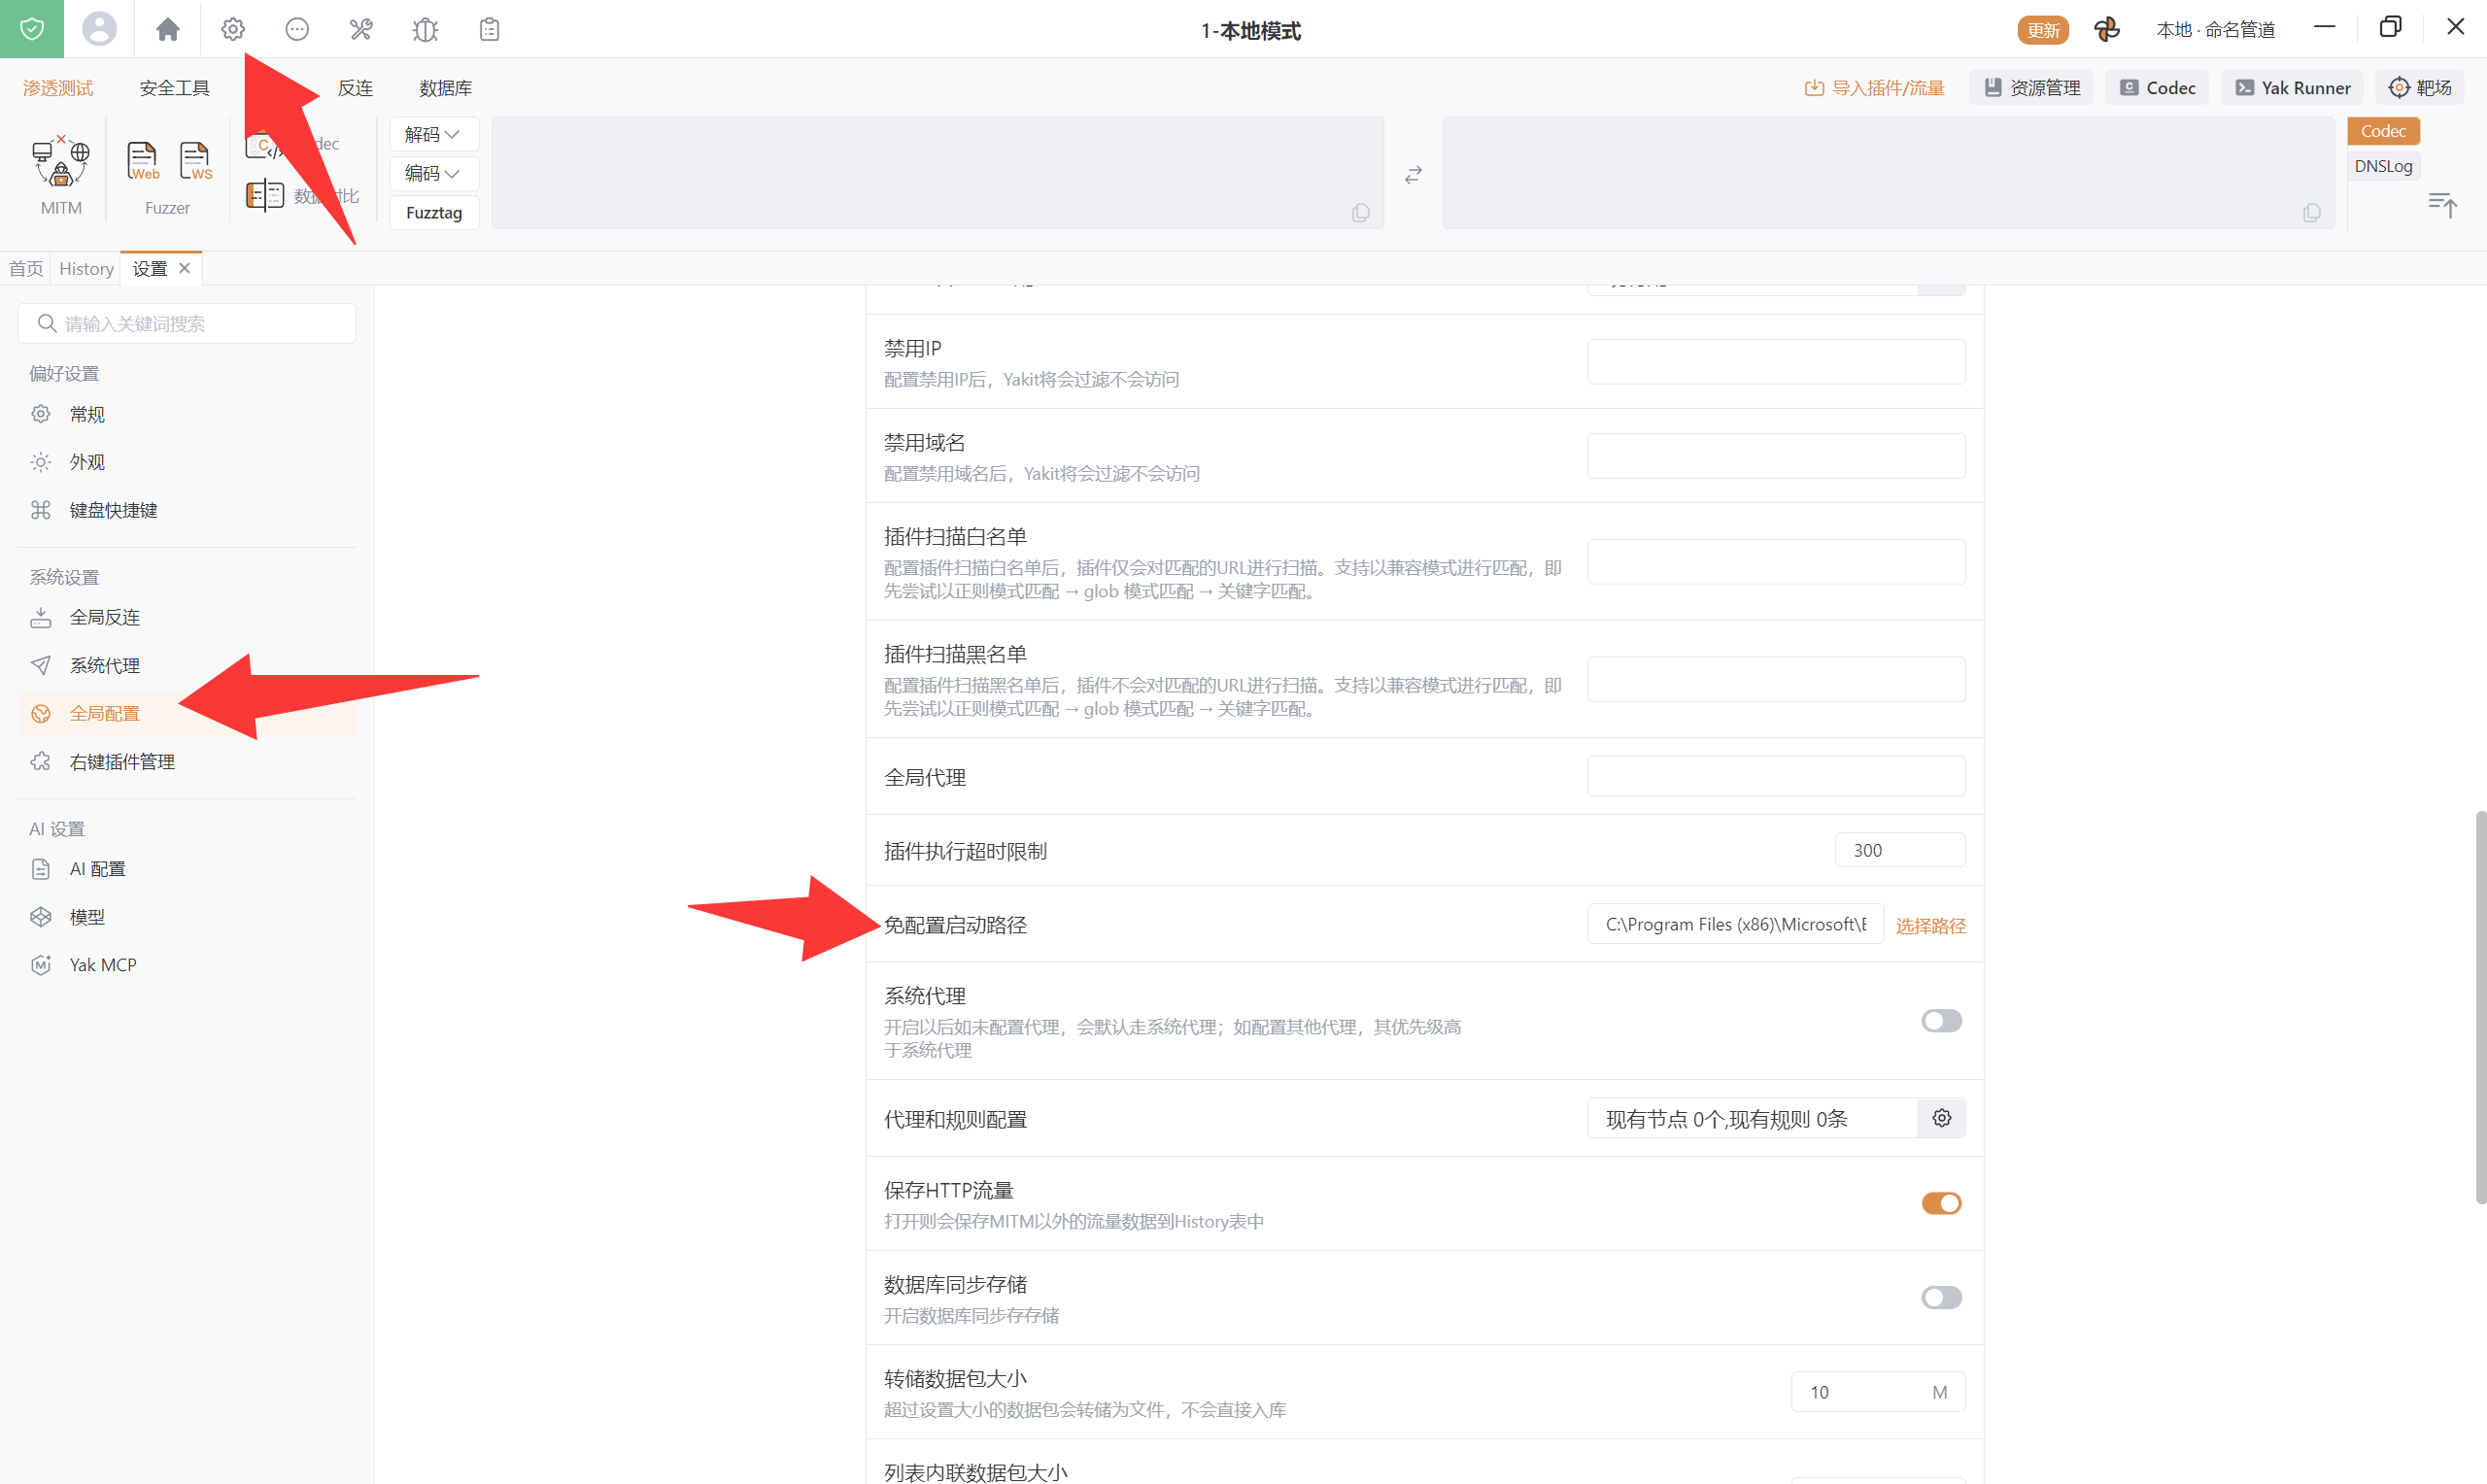
地址请填绝对路径。
Windows系统找不到绝对路径,可以先定位到自己浏览器在文件夹中的位置,然后右键复制路径。
劫持启动-代理配置
推荐选择FoxyProxy或者SwitchOmega等代理插件(配置方法已经讲过), 如果不想配置代理插件,请对浏览器进行设置。
火狐浏览器请找到隐私与安全设置-连接与软件安全-代理配置,选择手动配置代理,地址填127.0.0.1 端口默认为8083(但必须要与MITM劫持的端口保持一致),保存即可。
配置以后,你就可以抓到大部分包了。
抓取本地流量
不知为何,很多浏览器都出了这些神秘的配置。。。
以火狐浏览器为例,我们需要在浏览器url内输入about:config,然后寻找network.proxy.allow_hijacking_localhost将其改为true,即可抓取本地流量包。
edge或者其他浏览器请自己搜索或者询问AI……orz,不过edge真的不是什么很好的浏览器……
配置CA证书
在没有配置CA证书以前,yakit可能抓不到某些网站或者HTTPS协议的包,这时候我们需要配置一下CA证书。
打开MITM,找到高级配置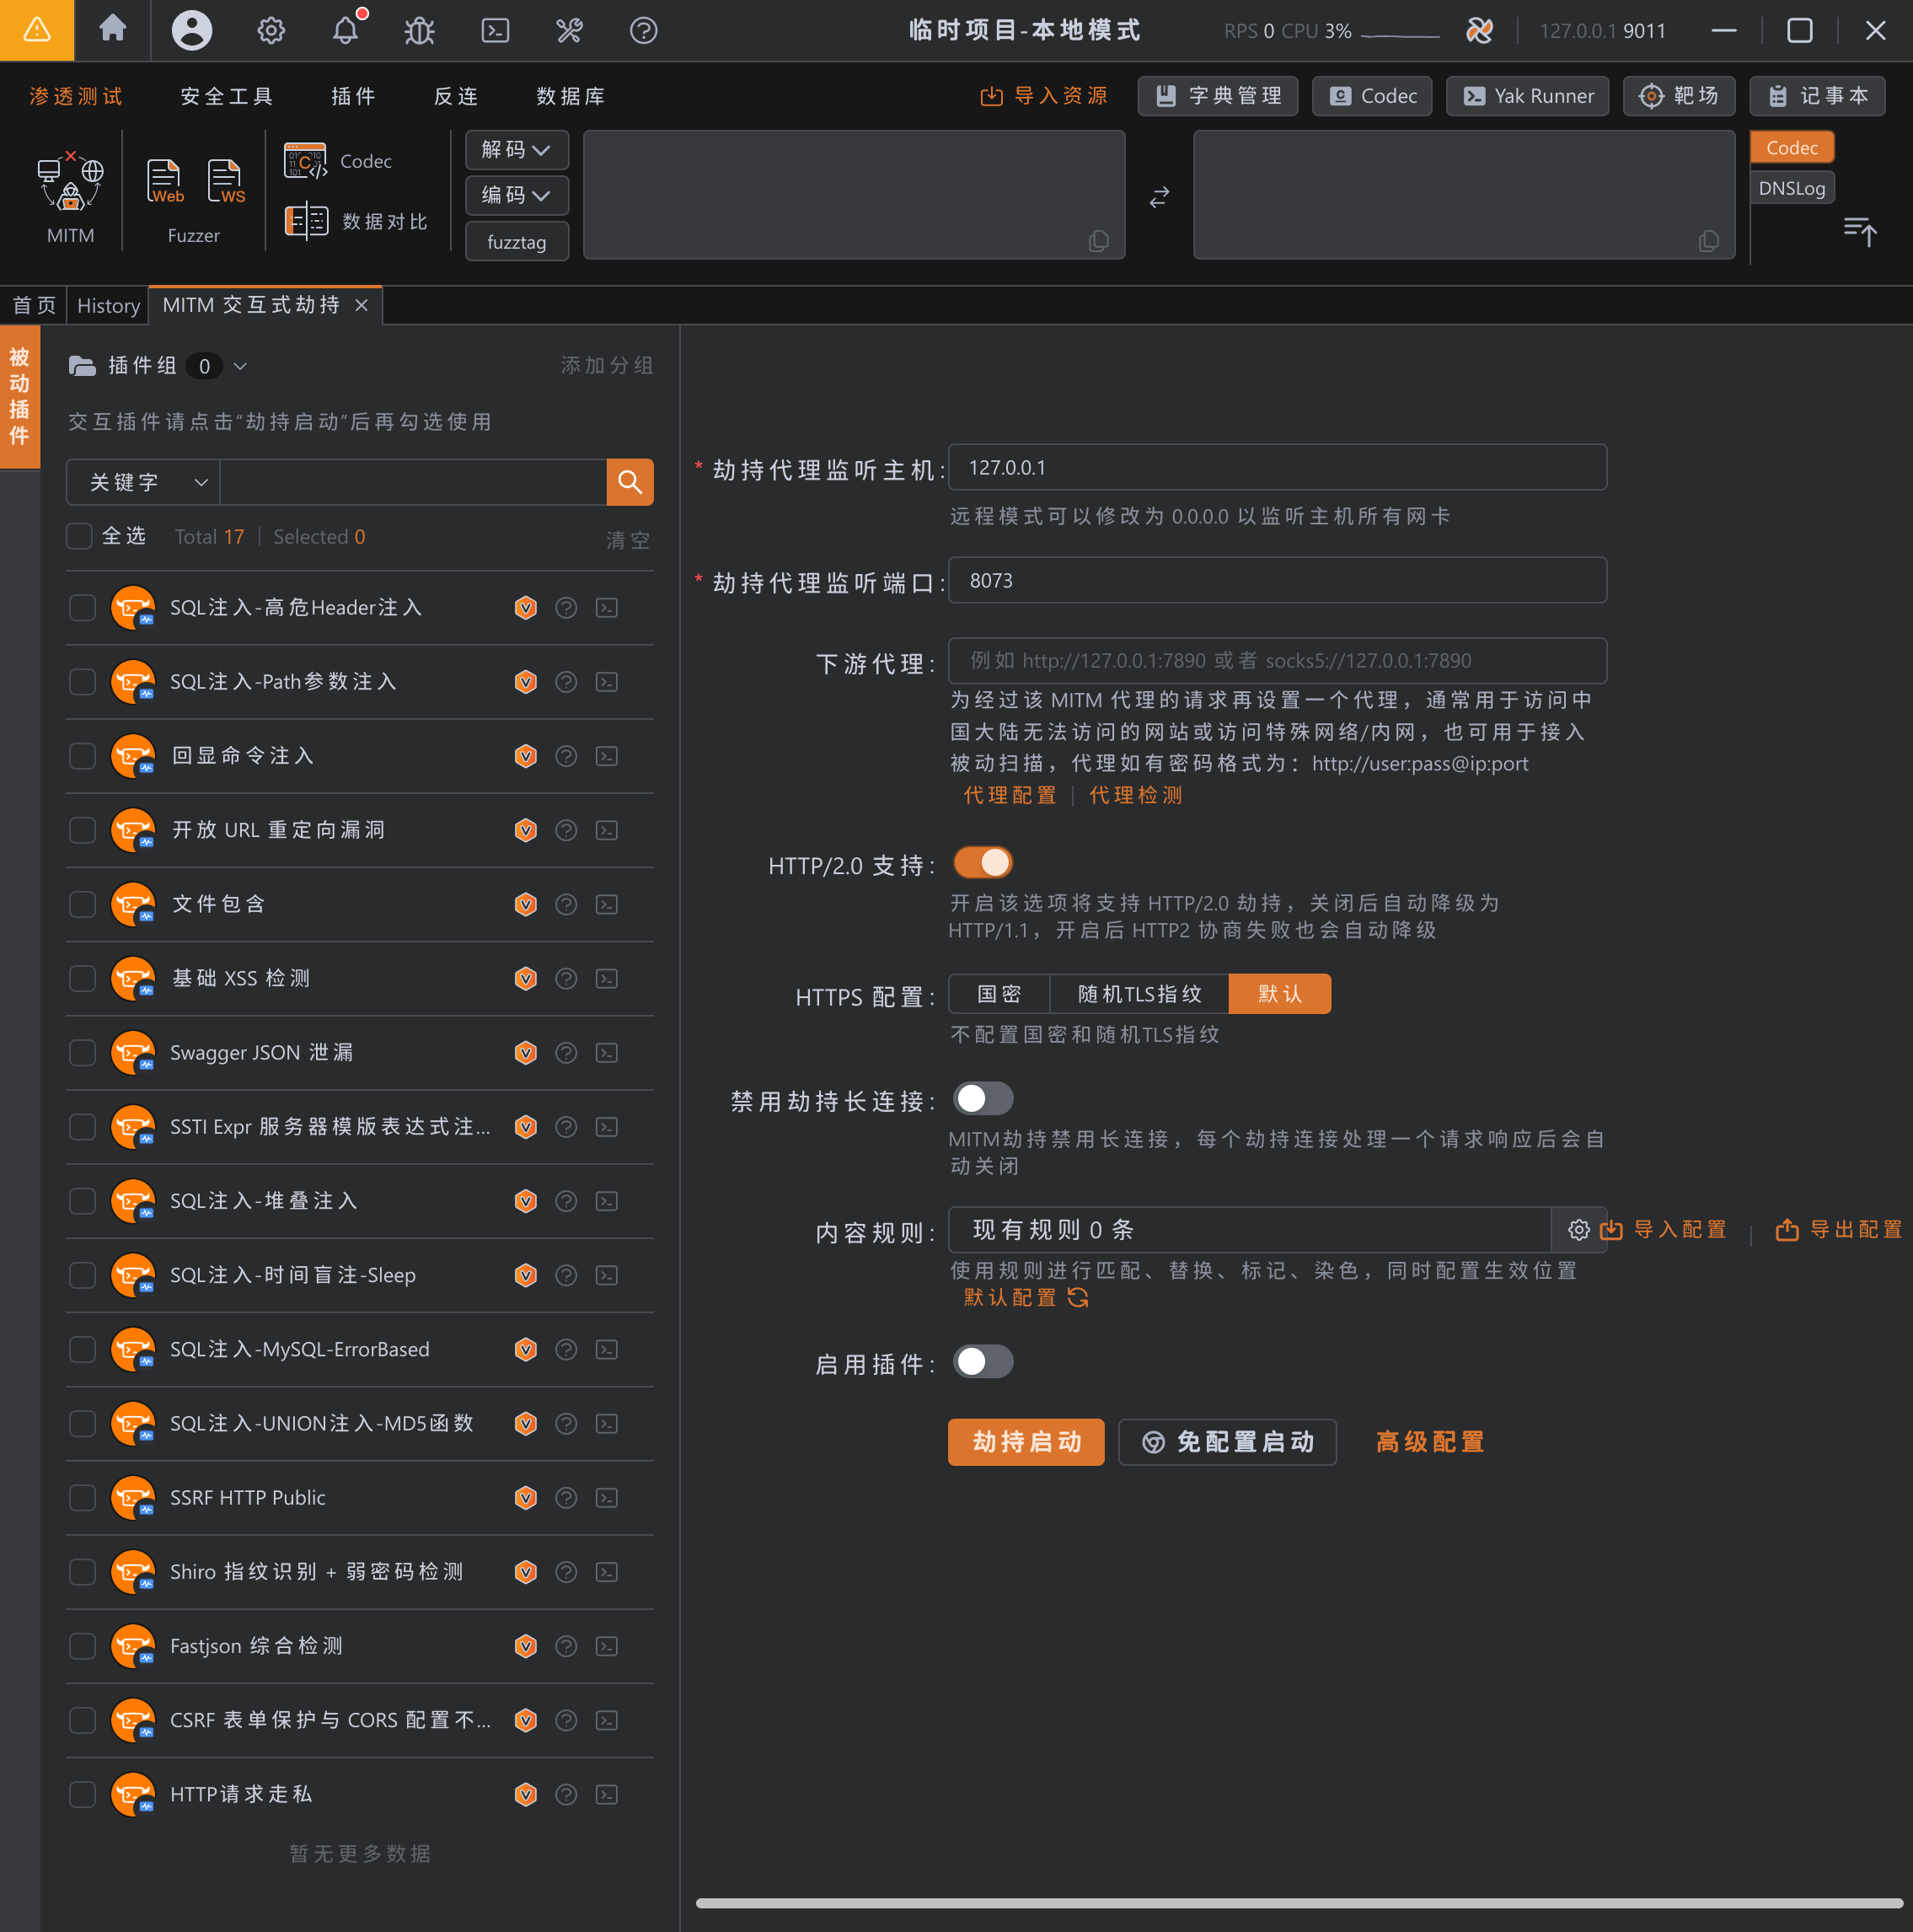
在最下面找到证书下载,下载完之后把后缀改为crt
然后找到浏览器的设置。
如果是火狐浏览器,找到隐私与安全设置-连接与软件安全-证书,在管理证书里导入CA证书,即配置成功。
看到这里的你想必已经知道怎么配置了吧?快去试试吧!
- Title: Yakit配置指南
- Author: blank
- Created at : 2026-10-16 23:07:30
- Updated at : 2026-10-28 22:03:41
- Link: https://b1ank799.github.io/2026/10/16/Yakit配置指南/
- License: This work is licensed under CC BY-NC-SA 4.0.
Comments